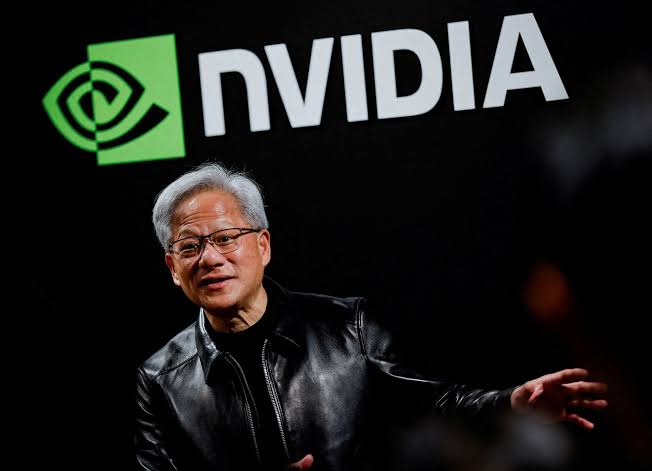


La ciberseguridad de las empresas casi nunca se rompe por una puerta forzada, sino por una persona con acceso. Esa es la parte del caso Nvidia que vale la pena mirar con calma.
Jensen Huang, director ejecutivo de Nvidia, reconoció una relación extramarital con Alice Huang, exejecutiva de Megaspeed, una empresa cliente de Nvidia. Según el New York Times y el Financial Times, que citan a funcionarios de inteligencia sin nombre, ella habría sido reclutada por el Ministerio de Seguridad del Estado de China, pero el país lo niega y lo califica de infundado.
El directorio de Nvidia abrió una investigación independiente, y en un comunicado dijo no tener razones para creer que se hayan comprometido secretos de la empresa ni la seguridad nacional de Estados Unidos.
En este blog no hablaremos de la vida privada de nadie. Hablaremos de lo que le sirve a quien maneja datos de clientes: qué está confirmado, qué no, y qué conviene revisar en tu propia empresa.
Qué pasó con Nvidia y la presunta espía china: lo confirmado y lo que no
El tema es muy reciente, por lo que esta tabla separa lo que ya se sabe de lo que todavía son acusaciones.
| Tema | Confirmado | Sin probar |
|---|---|---|
| La relación | Huang reconoció la relación extramarital en un mensaje a sus empleados | Que haya sido planificada por un servicio de inteligencia |
| La investigación | El directorio abrió una indagatoria independiente; según Trump, el FBI también investiga | Que se hayan filtrado secretos o tecnología |
| Alice Huang | Fue ejecutiva de Megaspeed y no ha respondido públicamente | Que sea agente de inteligencia china (lo dicen fuentes anónimas, y China lo niega) |
| Los chips | Hay contrabando documentado de chips restringidos hacia China | Que ella haya ayudado a esquivar las restricciones (lo sugieren reportes, sin confirmación oficial) |
Un analista citado por Al Jazeera pide tratar con escepticismo la versión del espionaje, por las filtraciones anónimas y por los motivos que otros podrían tener para desprestigiar a Huang y a su empresa. Por eso, todo lo no confirmado aparece aquí como presunto.
El frente político también se mueve: legisladores republicanos pidieron que Huang declare ante el Congreso el 18 de noviembre, con preguntas sobre el posible acceso de China a tecnología estadounidense sensible.
Ingeniería social en empresas: el acceso se consigue con personas
La ingeniería social es la técnica de conseguir acceso o información manipulando a una persona, en lugar de vulnerar un sistema. No se necesita un hacker, sino generar confianza con las personas.
Funciona porque quienes más acceso tienen suelen ser los menos revisados. Piensa en un caso hipotético, el gerente comercial de una empresa chilena que ve toda la base de clientes, con sus teléfonos y sus compras. Nadie le pregunta con quién comparte esa información, porque es de confianza.
Según dos fuentes citadas por CNN, el FBI planteó sus alertas a legisladores hace casi un año. Entre la primera señal y el estallido público pasó cerca de un año completo. En las empresas pasa seguido que los accesos se revisan cuando ya hay un problema.
¿Qué es el acceso remoto a cómputo y por qué preocupa en Washington?
El acceso remoto a cómputo es usar la capacidad de servidores que están en otro lugar, a través de internet. Es lo que hace casi cualquier empresa que trabaja en la nube.
Según Al Jazeera, empresas chinas han esquivado las restricciones de Estados Unidos accediendo a distancia a centros de datos con chips Nvidia en Singapur, Malasia y Tailandia. Y una estimación de Epoch AI calcula que, hasta fines de 2025, llegaron a China chips con una capacidad equivalente a 1,6 millones de H100 en contra de esas restricciones.
Por eso gana fuerza la Chip Security Act, que busca rastrear la ubicación de los chips que se envían al extranjero. El punto de fondo sirve para cualquier negocio: quien usa tu infraestructura desde lejos puede ser alguien que no esperabas, y no lo ves desde tu oficina.
¿Puede afectar a Chile y a las empresas chilenas?
No hay evidencia de que el caso involucre a Chile ni a empresas chilenas. Lo que sigue es análisis, no hechos: tres efectos indirectos que conviene tener en el radar.
- Infraestructura de IA: Chile usa esa capacidad, no la fabrica. Si Estados Unidos endurece las reglas de exportación o cierra el acceso remoto, puede cambiar quién accede a qué y a qué costo. Es un riesgo posible, pero no uno anunciado.
- Datos en manos de terceros: si los datos de tus clientes viven en los servidores de un proveedor, parte de tu seguridad depende de controles que tú no ves.
- La confianza de tus clientes: un caso así vuelve a poner sobre la mesa quién tiene acceso a qué. Es probable que te hagan esa pregunta, y conviene tener la respuesta lista.
Ley de datos personales en Chile: qué cambia y cuándo
La Ley 21.719 no habla de espías. Habla de quién trata datos personales, bajo qué reglas y qué haces si algo se filtra. Según Prey, crea una Agencia de Protección de Datos, exige notificar las brechas en 72 horas y fija multas de hasta 20.000 UTM.
Su vigencia está fijada para el 1 de diciembre de 2026. Pero el Gobierno ingresó al Senado un proyecto (boletín 18.623-07) que la postergaría al 1 de diciembre de 2027. A comienzos de octubre seguía en tramitación: mientras no se apruebe, la fecha vigente es diciembre de este año.
Apostar a que la fecha se mueve es solo eso, una apuesta. Revisar tus accesos y tus contratos sirve igual, con ley o sin ella.
Seguridad de datos con proveedores de IA: 5 preguntas para esta semana
Si usas IA con datos de clientes, estas preguntas te ordenan el día. Y si todavía estás eligiendo, estos errores comunes al implementar IA también cuestan caro.
- ¿Quién tiene acceso a la base de clientes? Haz una lista de personas y cuentas con permisos amplios. Quita lo que no se usa.
- ¿Qué pasa con los accesos cuando alguien cambia de cargo o se va? Tiene que haber un día y un responsable.
- ¿Dónde se guardan los datos que maneja tu proveedor y quién de su lado puede verlos? Pídelo por escrito.
- ¿Qué dice el contrato si hay una brecha? Con la ley, 72 horas es poco tiempo para enterarte tarde.
- ¿Tu equipo usa herramientas de IA que nadie aprobó? Es lo que se conoce como Shadow AI, y suele pasar sin que nadie lo note.
El caso Nvidia terminará en una investigación y, quizás, en un cambio de reglas en otro país. Tu versión es más chica y más cercana Una persona con acceso a todo, y nadie que haya preguntado por qué.
Si quieres revisar cómo se cuidan los datos en las conversaciones con tus clientes, parte por aquí o escríbenos y lo conversamos.